
 KI Modified
Compliance & News
Cyber Resilience Act ab 11. September 2026: Was vernetzte Automaten betrifft
Inhalt
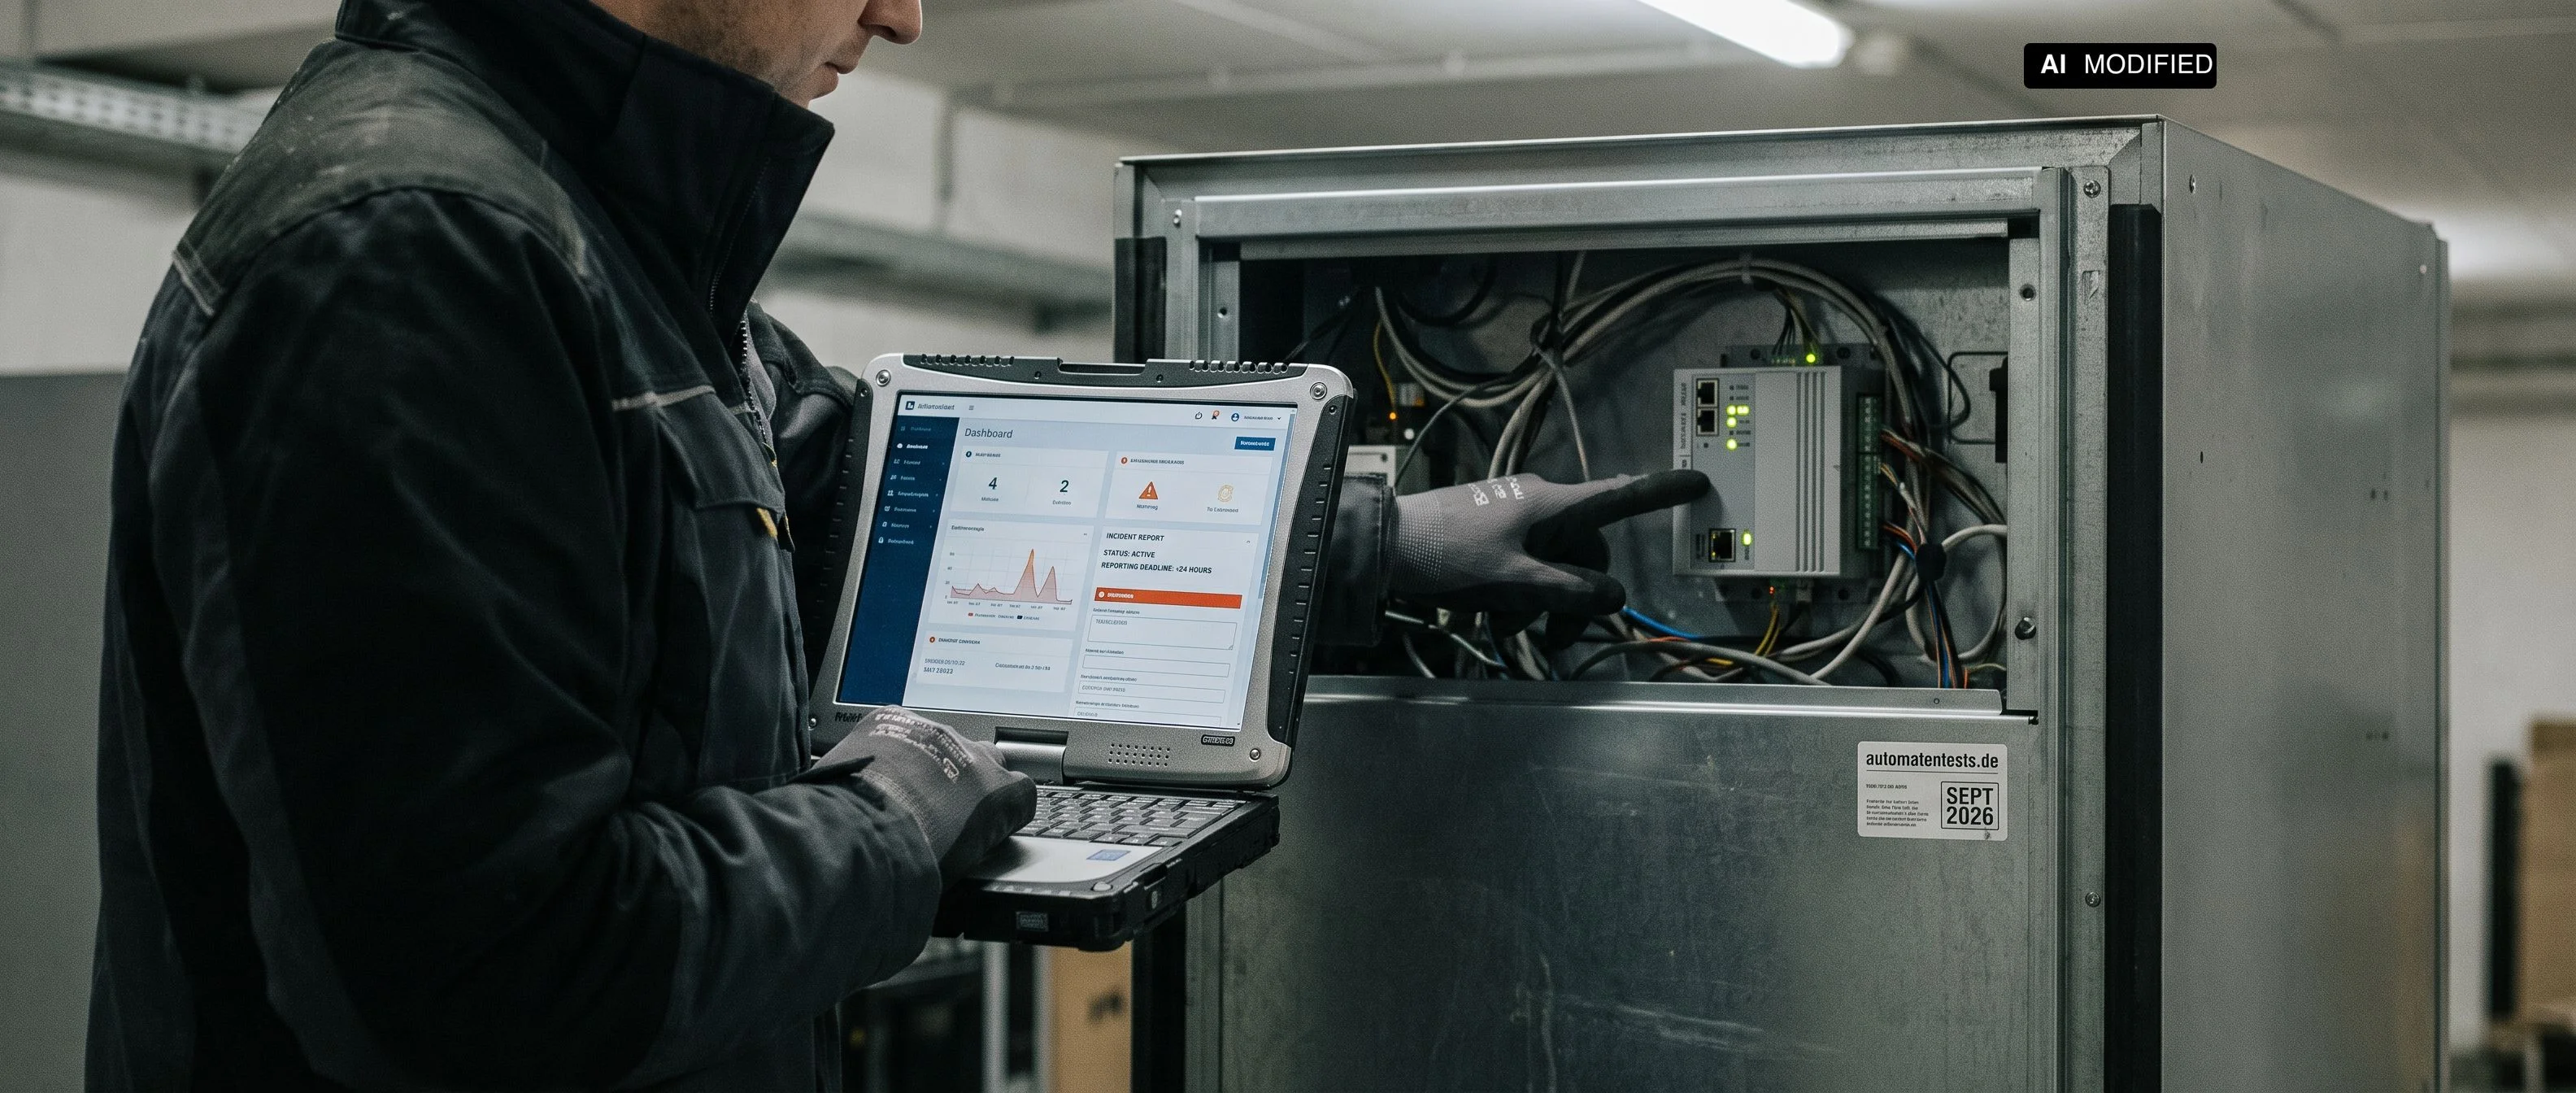
Am 11. September 2026 beginnen die Meldepflichten des Cyber Resilience Act zu gelten, und sie erfassen nicht nur neue Geräte. Hersteller müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle künftig innerhalb von 24 Stunden melden, auch bei Produkten, die längst im Feld stehen. Für Automatenbetreiber ist das keine Pflicht, aber eine Veränderung im Verhältnis zum Lieferanten.
Grundlage ist die Verordnung (EU) 2024/2847 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen, verkündet am 20. November 2024 und in Kraft seit dem 10. Dezember 2024. Die vollständigen Anforderungen an neue Produkte greifen erst zum 11. Dezember 2027. Die Meldepflichten kommen zweieinhalb Jahre früher.
Was ab September gemeldet werden muss
Zwei Ereignisarten lösen die Pflicht aus: eine aktiv ausgenutzte Schwachstelle im Produkt und ein schwerwiegender Vorfall, der die Sicherheit des Produkts beeinträchtigt. Adressat ist nicht eine deutsche Behörde allein, sondern gleichzeitig das als Koordinator benannte nationale CSIRT und die EU-Agentur ENISA, über eine gemeinsame Meldeplattform.
Der Zeitplan ist eng. Innerhalb von 24 Stunden nach Kenntniserlangung geht eine Frühwarnung heraus, innerhalb von 72 Stunden eine ausführlichere Meldung. Der Abschlussbericht folgt bei einer Schwachstelle spätestens 14 Tage nachdem eine Korrektur oder eine Risikominderung zur Verfügung steht, bei einem Vorfall einen Monat nach der 72-Stunden-Meldung. Kleinst- und Kleinunternehmen werden nicht mit einer Geldbuße belegt, wenn sie die 24-Stunden-Frist für die Frühwarnung versäumen.
Der Punkt, der den Bestand betrifft
Interessant für Betreiber ist die Abgrenzung nach Baujahr, und sie fällt anders aus als erwartet. Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, sind von der Veröffentlichungspflicht nicht erfasst. Die Meldepflichten aus Artikel 14 treffen sie dagegen ab dem 11. September 2026.
Für die Meldepflicht zählt also der Bestand im Markt, nicht das Baujahr. Wer heute einen vernetzten Automaten betreibt, dessen Hersteller ab September eine ausgenutzte Schwachstelle innerhalb eines Tages melden muss, wird davon etwas merken: in Form von Sicherheitshinweisen, Updates und im Zweifel Serviceterminen.
Ob Ihr Automat betroffen ist, hängt an der Bestellung
Ein Produkt mit digitalen Elementen ist nach der Verordnung Hardware oder Software samt zugehöriger Fernverarbeitungslösungen, deren bestimmungsgemäße Verwendung eine direkte oder indirekte Datenverbindung zu einem Gerät oder Netz umfasst. Ausgenommen sind unter anderem Medizinprodukte, Fahrzeuge und Produkte der zivilen Luftfahrt. Kaffee- und Verkaufsautomaten sind nicht ausgenommen.
Entscheidend ist damit nicht das Modell, sondern die Ausstattung. Und die ist seltener vernetzt, als die Marktkommunikation vermuten lässt. In unserer eigenen Testdatenbank haben von 25 geprüften Automaten 7 Telemetrie serienmäßig, bei 13 weiteren ist sie ausdrücklich optional, also nur vorhanden, wenn das Modul mitbestellt wurde. Bei einem Gerät ist keine Telemetrie vorgesehen, bei vier fehlt die Angabe im Datenblatt. Eine Angabe zur Anschlussart, etwa Ethernet, WLAN, Bluetooth oder Mobilfunk, findet sich bei 14 der 25 Geräte.
Daraus folgt eine unangenehme Erkenntnis für die eigene Inventur: Zwei Automaten desselben Modells können unterschiedlich betroffen sein, wenn einer das Telemetriemodul hat und der andere nicht. Dazu kommt das Bezahlterminal, das selbst ein Produkt mit digitalen Elementen ist, unabhängig davon, ob der Automat sonst vernetzt ist.
Was Betreiber jetzt sinnvoll tun
Die Pflicht liegt beim Hersteller, also bei dem, der das Produkt entwickelt oder herstellen lässt und unter seinem Namen oder seiner Marke vermarktet. Ein Betreiber, der Automaten einkauft und aufstellt, ist das nicht. Wer allerdings Geräte unter eigener Marke vertreibt, sollte die Herstellerdefinition ernst nehmen.
Drei Schritte sind unabhängig davon sinnvoll. Erstens die Inventur: für jeden Standort festhalten, welches Gerät tatsächlich eine Datenverbindung hat, welcher Art sie ist und ob ein Bezahlterminal verbaut ist. Zweitens der Kanal: klären, an welche Adresse der Hersteller Sicherheitshinweise schickt und wer im eigenen Haus sie liest. Ein Hinweis, der im Postfach eines ausgeschiedenen Kollegen landet, ist verloren. Drittens der Weg des Updates: ob ein Sicherheitsupdate aus der Ferne eingespielt werden kann oder einen Techniker vor Ort braucht, entscheidet über Reaktionszeit und Kosten. Das gehört in den Servicevertrag, nicht in die Improvisation.
Was danach kommt
Zum 11. Dezember 2027 gelten die vollständigen Anforderungen. Dann müssen neue Produkte die grundlegenden Cybersicherheitsanforderungen vor dem Inverkehrbringen erfüllen, Schwachstellen über den Lebenszyklus behandelt werden und Nutzer entsprechend informiert werden. Bis dahin ist mit Konformitätsbewertungsstellen und Kennzeichnung ein Aufbau im Gang, der die Beschaffung ab 2028 sichtbar verändern wird.
Für die nächsten Wochen bleibt der 11. September der relevante Termin, und die praktische Vorbereitung besteht nicht in Technik, sondern in zwei Listen: welche Geräte vernetzt sind und wer die Meldungen des Herstellers liest.
Rechtsstand ist der 17. August 2026. Zwei Punkte bleiben hier offen, weil sie sich aus den öffentlich zugänglichen Zusammenfassungen nicht abschließend belegen ließen: die konkreten Bußgeldrahmen und die Bedingungen, unter denen ein Importeur oder Händler wie ein Hersteller behandelt wird. Beides steht im Verordnungstext und ist im Zweifel dort oder bei der zuständigen Behörde zu prüfen. Die Zahlen zur Vernetzung beziehen sich auf die 25 derzeit veröffentlichten Testberichte dieser Seite und auf die Angaben der Hersteller-Datenblätter, nicht auf den Gesamtmarkt.
Häufige Fragen
- Ab wann gelten die Meldepflichten des Cyber Resilience Act?
- Ab dem 11. September 2026. Die vollständigen Anforderungen an neue Produkte greifen erst zum 11. Dezember 2027; die Meldepflichten kommen zweieinhalb Jahre früher.
- Muss ein Automatenbetreiber selbst melden?
- Nein. Die Pflicht liegt beim Hersteller, also bei dem, der das Produkt entwickelt oder herstellen lässt und unter seinem Namen vermarktet. Wer Automaten einkauft und aufstellt, ist das nicht. Wer allerdings Geräte unter eigener Marke vertreibt, sollte die Herstellerdefinition ernst nehmen.
- Sind Automaten im Bestand betroffen?
- Für die Meldepflichten aus Artikel 14 ja, ab dem 11. September 2026. Von der Veröffentlichungspflicht sind Produkte ausgenommen, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden. Für die Meldepflicht zählt also der Bestand im Markt, nicht das Baujahr.
- Woran erkenne ich, ob mein Automat als vernetztes Produkt gilt?
- An der Ausstattung, nicht am Modell. Von 25 geprüften Automaten haben 7 Telemetrie serienmäßig, bei 13 ist sie ausdrücklich optional. Zwei Geräte desselben Modells können deshalb unterschiedlich betroffen sein. Dazu kommt das Bezahlterminal, das selbst ein Produkt mit digitalen Elementen ist.
Zum Vertiefen: passende Ratgeber
- Mehrweg am Kaffeeautomaten: was § 60 VerpackDG vom Gerät verlangtRecht & Compliance · 11 Min Lesezeit
- Barrierefreiheit am Automaten: Was das BFSG verlangt — und was nichtRecht & Compliance · 10 Min Lesezeit
- Einwegkunststoffabgabe am Kaffeeautomaten: Wer zahlt sie wirklichRecht & Compliance · 13 Min Lesezeit
Mehr aus den News
Pfandpflicht in der EU bis 2029: Warum 2026 das Bezugsjahr ist
Artikel 50 der EU-Verpackungsverordnung verlangt bis 1. Januar 2029 eine Getrenntsammelquote von 90 Prozent und dafür Pfand- und Rücknahmesysteme. Die Ausnahme hängt an der Quote des Kalenderjahres 2026 — und Glas sowie Getränkekartons sind nur eine Bemühenspflicht.
 KI Modified
Verpackungssteuer Freiburg 2026: 50 Cent pro Becher – auch am Automaten
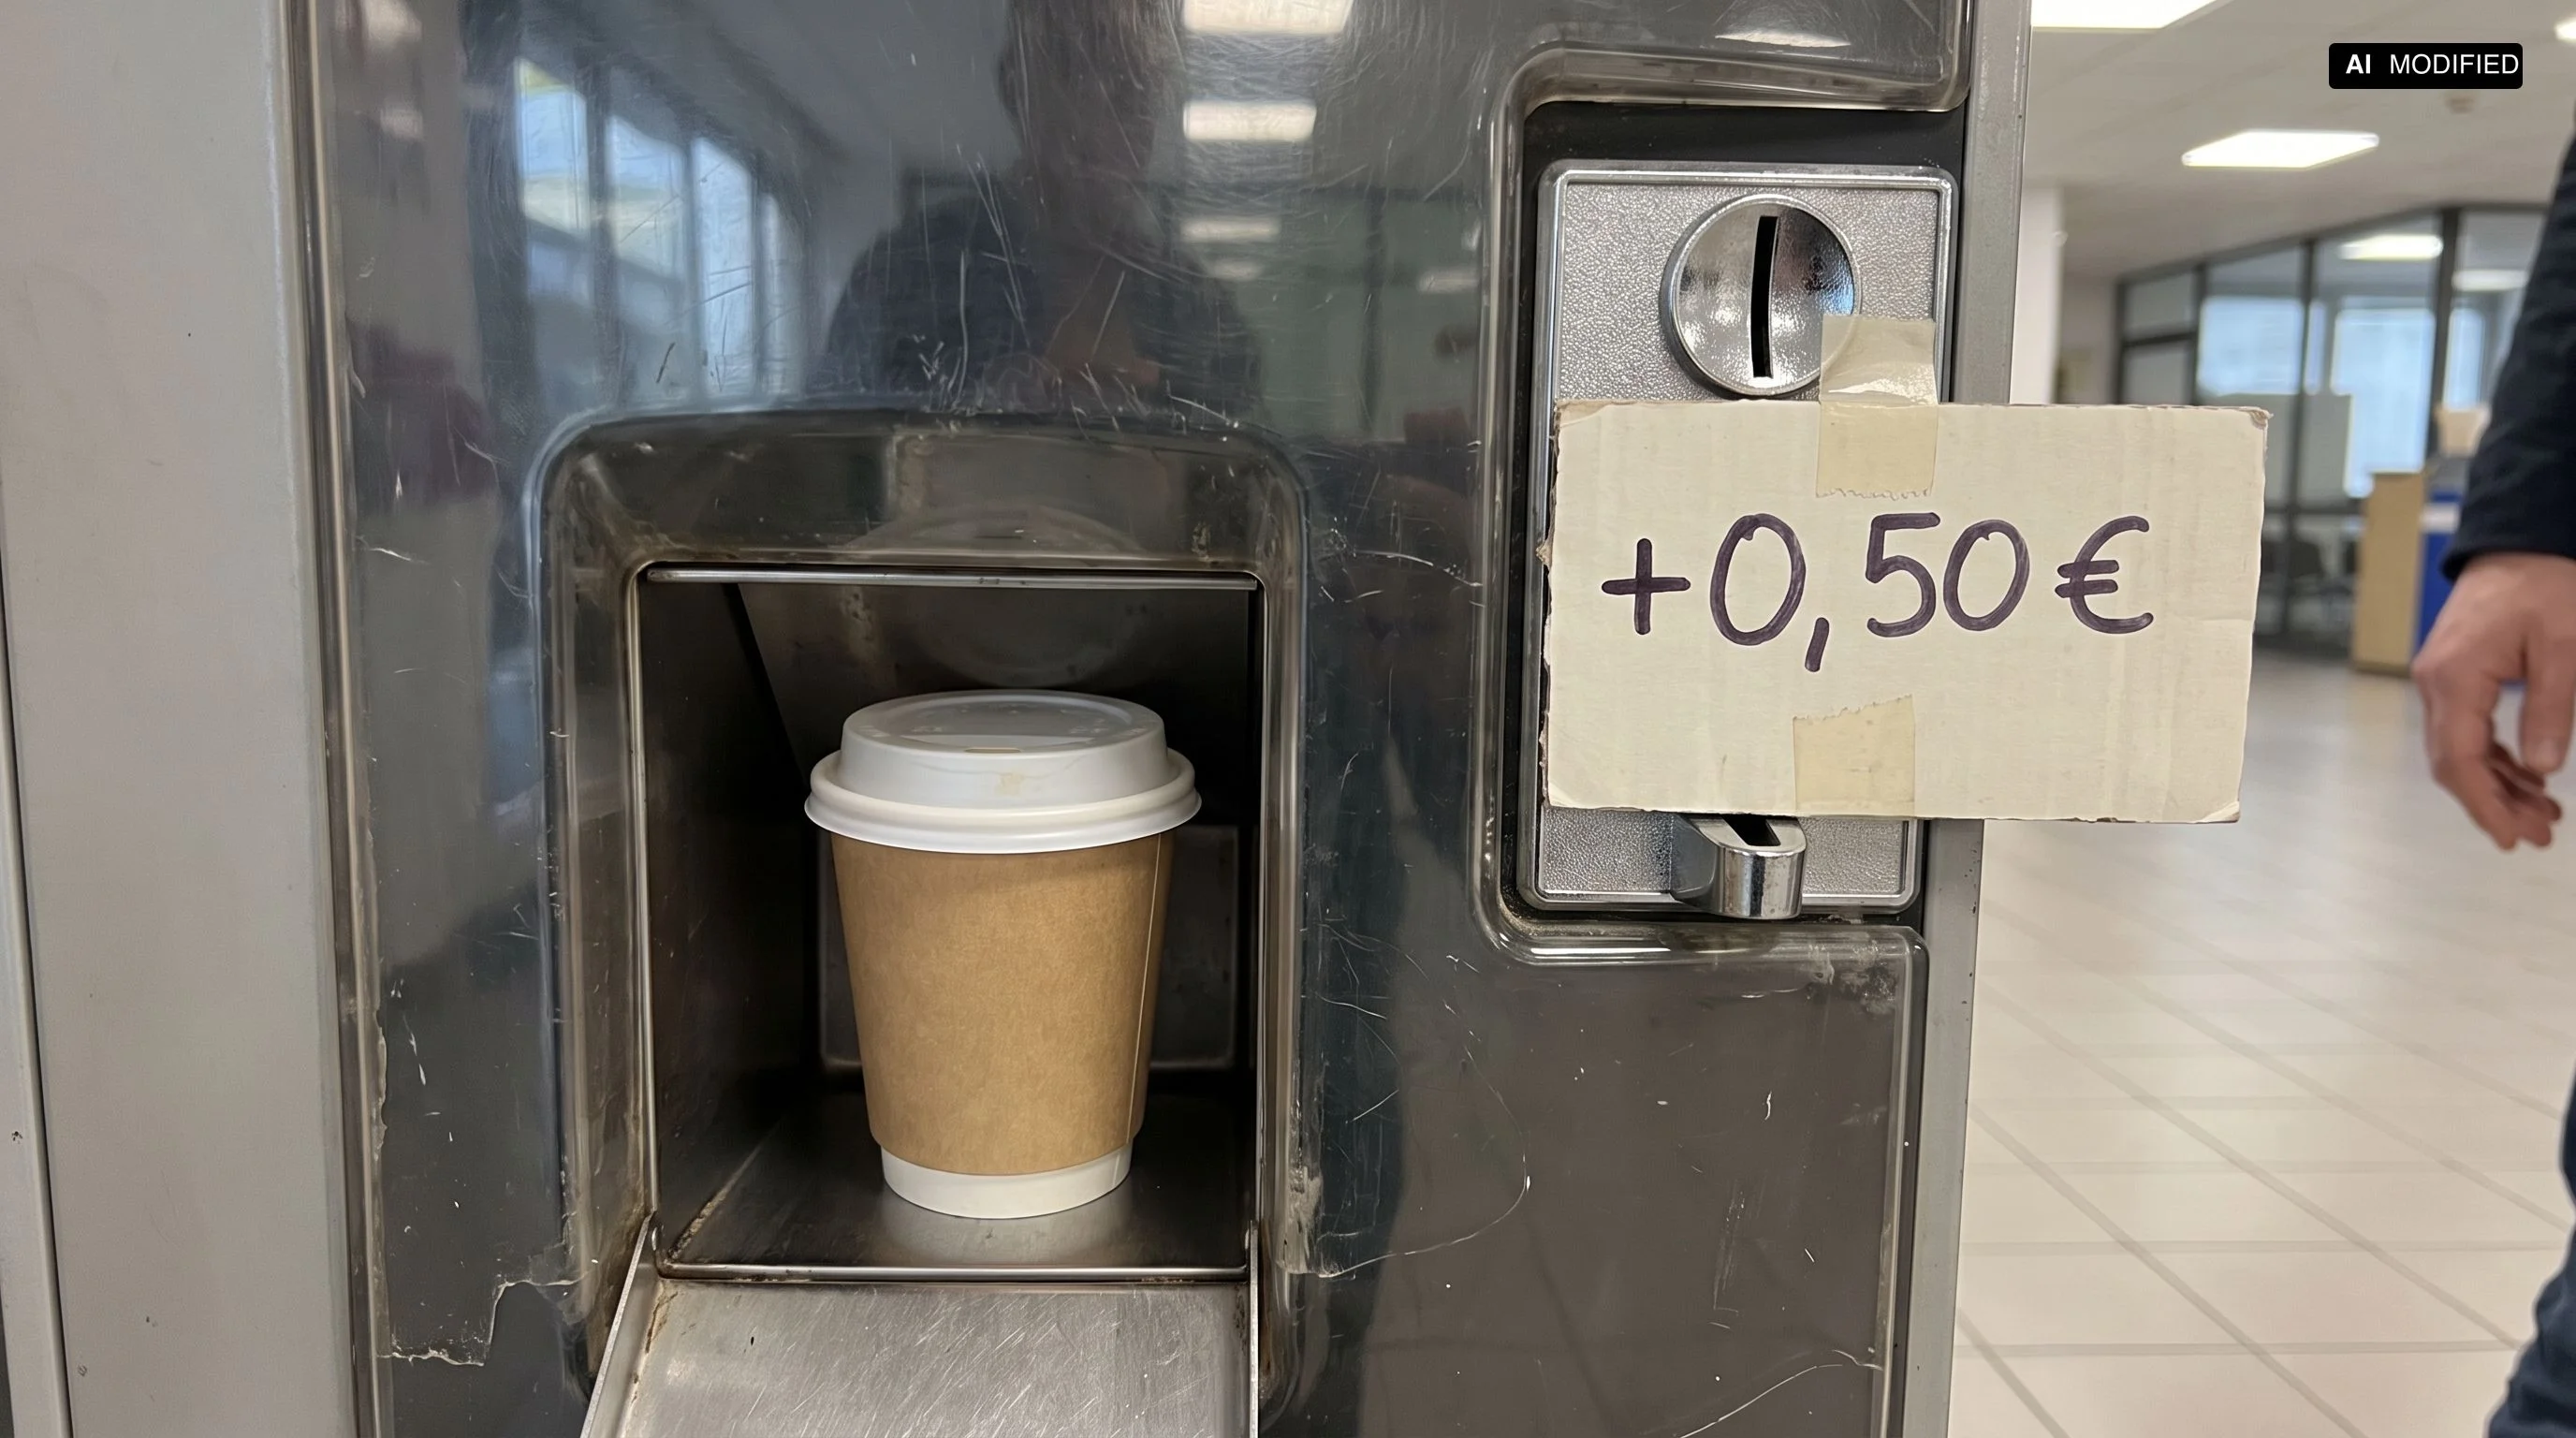
Ab 1. Januar 2026 kostet in Freiburg jeder Einwegbecher und jede Einweg-Speiseverpackung beim Sofortverzehr 50 Cent Steuer, Einwegbesteck 20 Cent – die Stadt hat in ihren Auslegungshinweisen erstmals ausdrücklich geregelt, dass das auch für Kaffee- und Snackautomaten gilt. Was das für Betreiber praktisch bedeutet, und warum der Rechtsstreit um das Tübinger Vorbild inzwischen entschieden ist.
 KI Modified
EUDR ab 30. Dezember 2026: Was die Entwaldungsverordnung für Kaffee am Automaten bedeutet
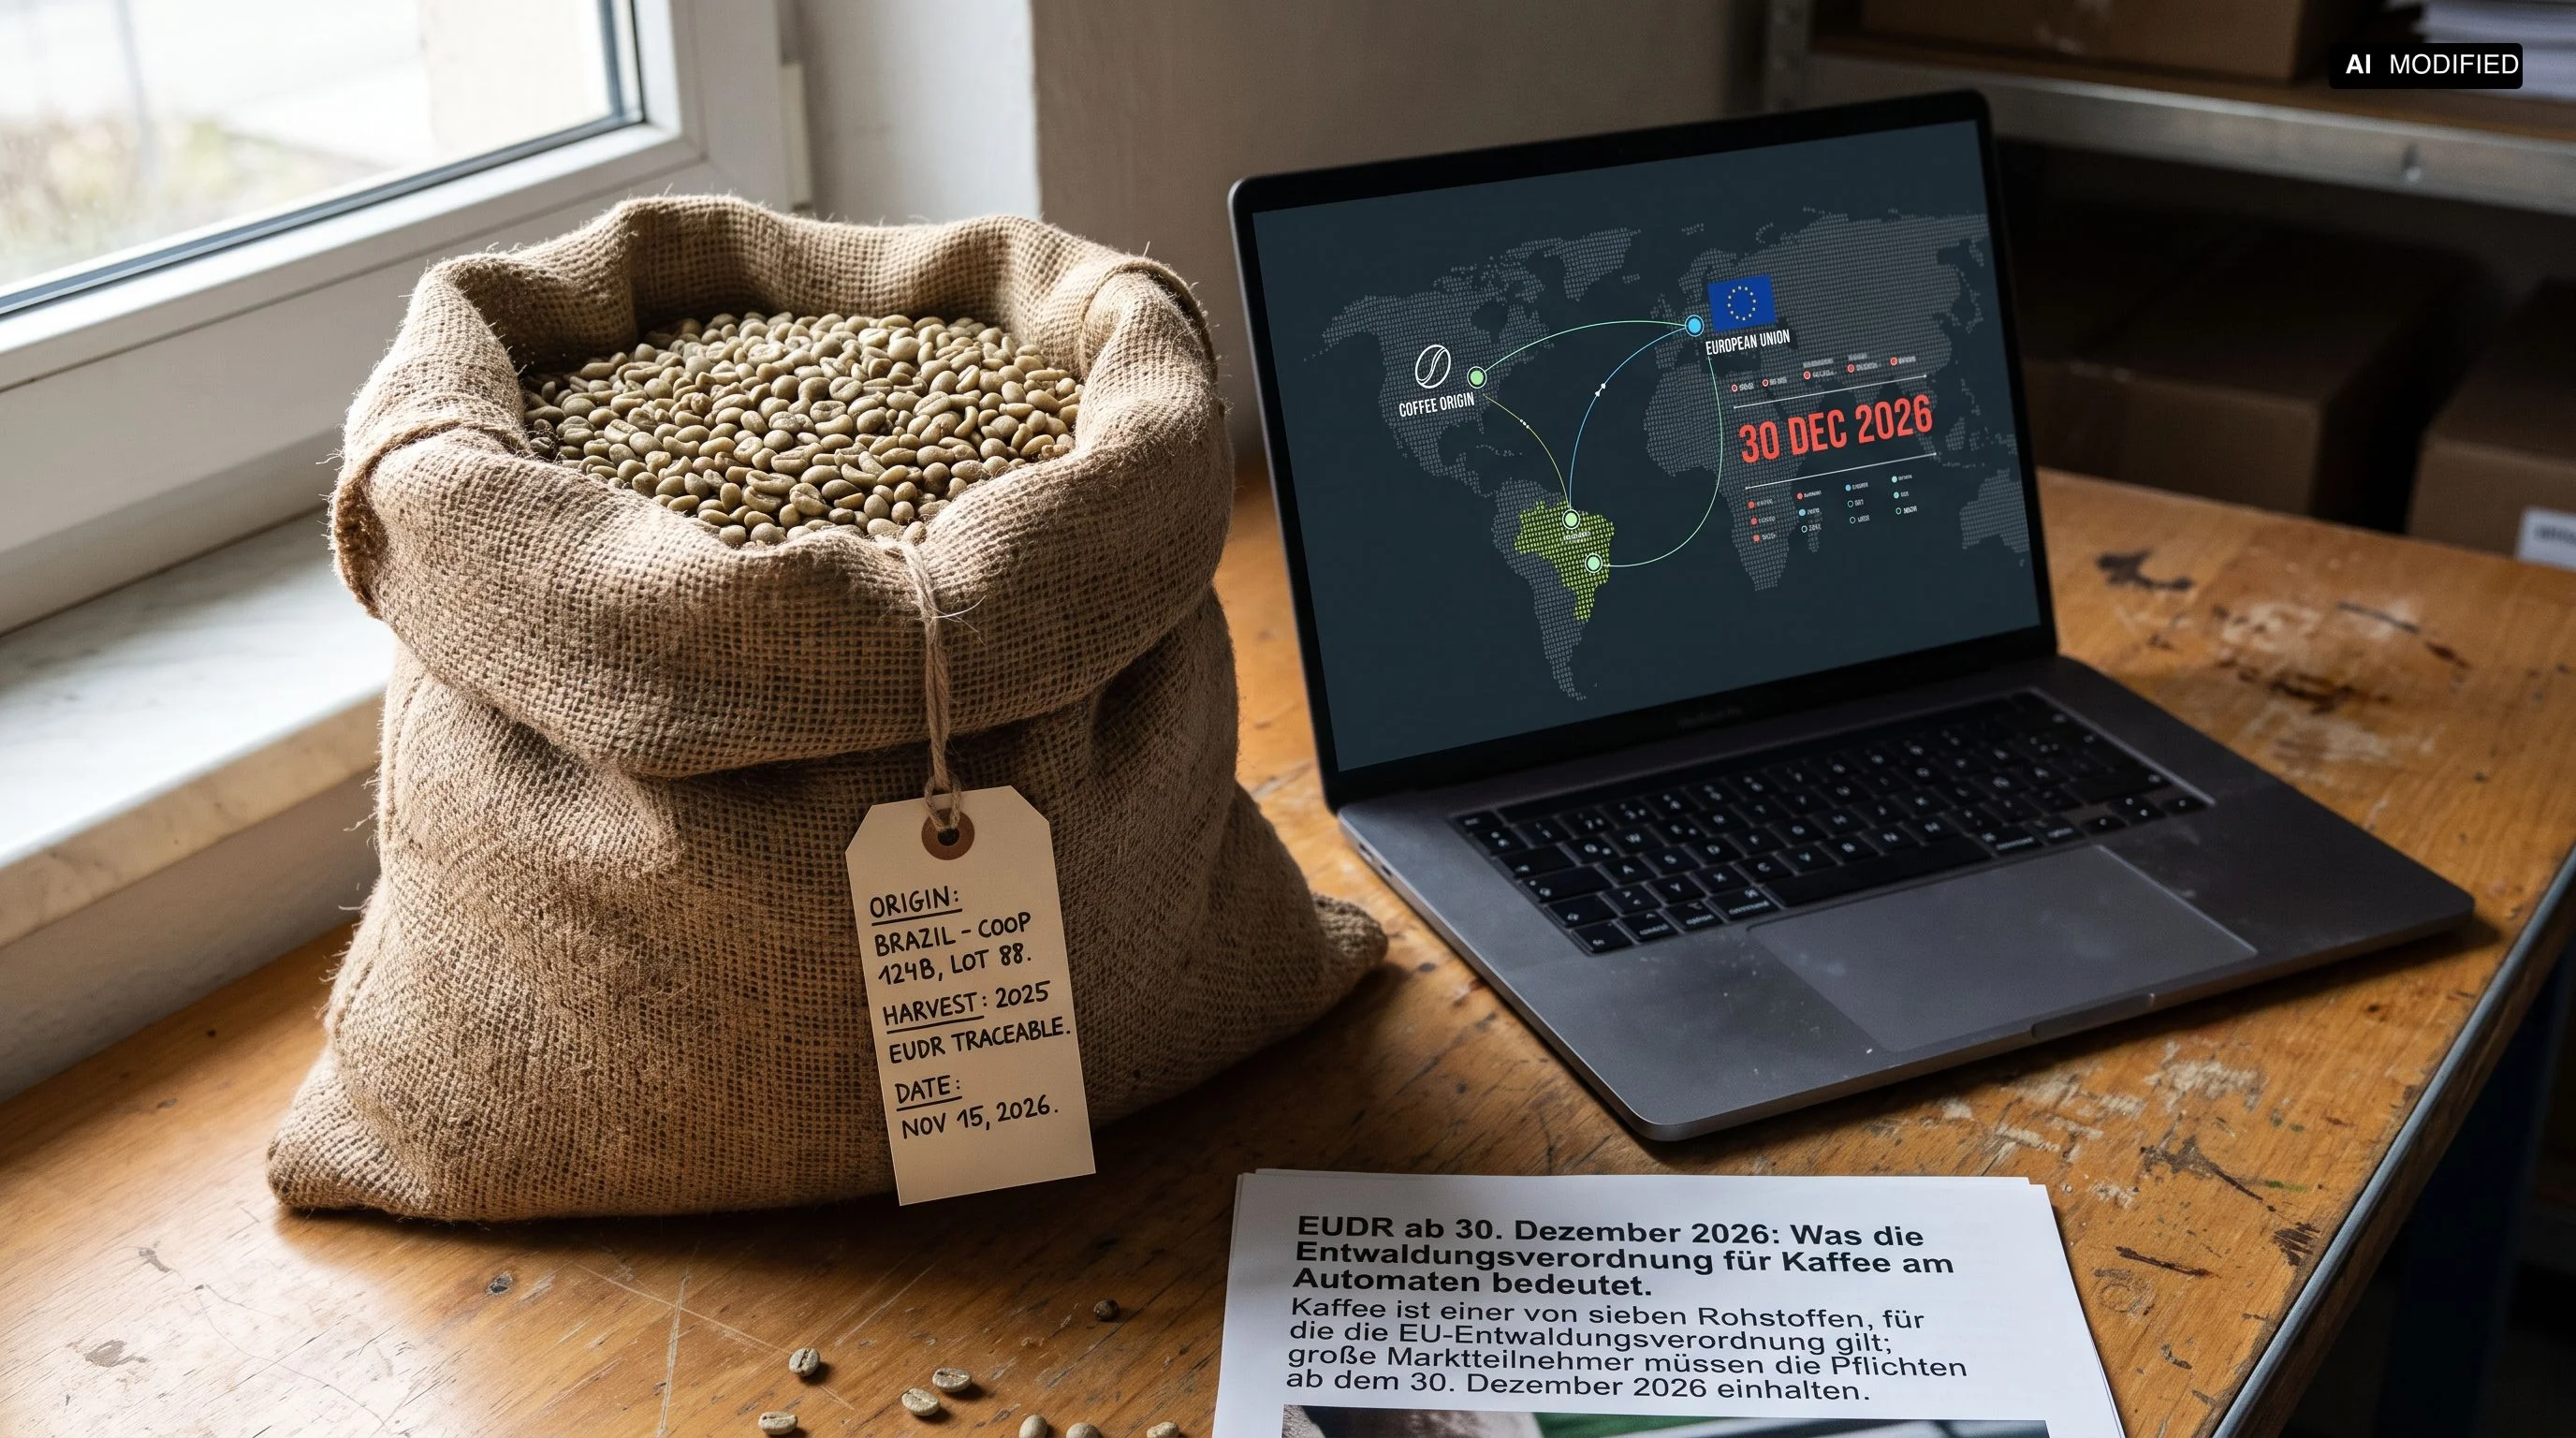
Die EU-Entwaldungsverordnung greift ab 30. Dezember 2026 auch bei Kaffee. Was Automatenbetreiber vom Lieferanten brauchen und was sie selbst nicht müssen.